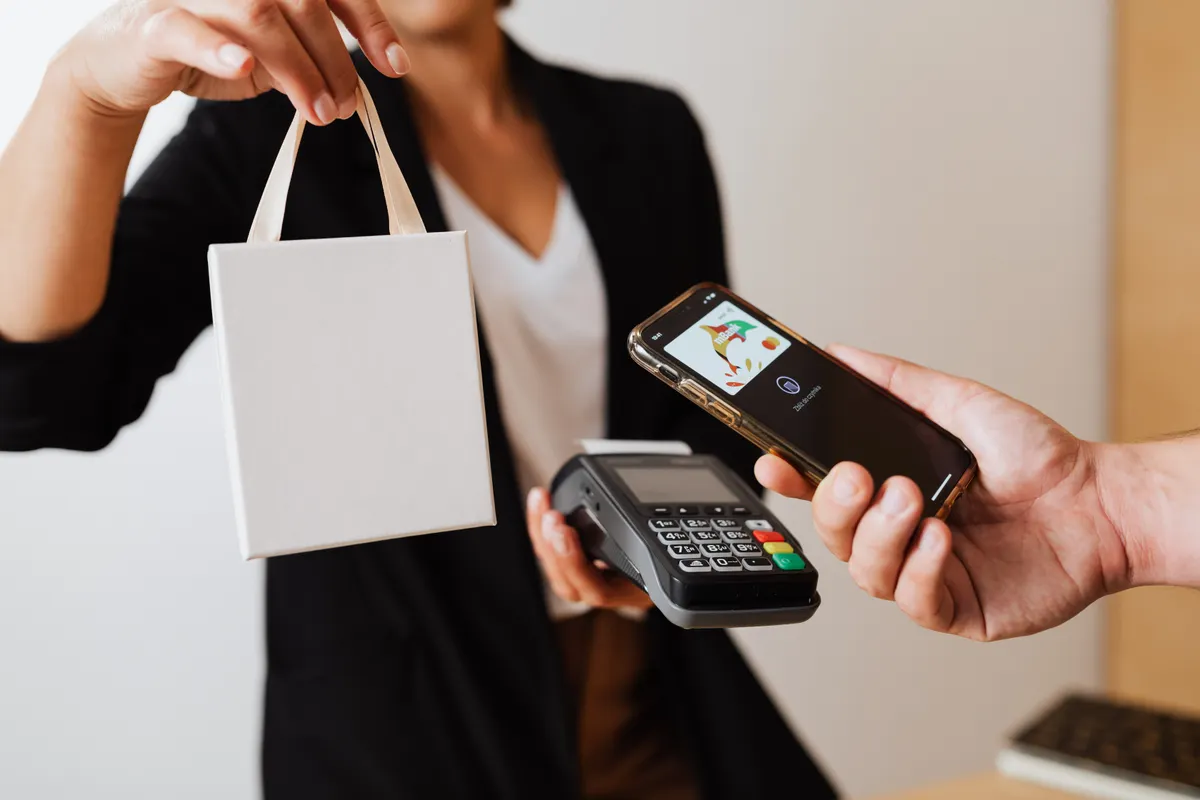
Quem avalia adotar o Pix por aproximação na empresa esbarra numa desconfiança legítima: a de que encostar o celular na maquininha e pagar sem digitar senha seja abrir mão de controle sobre o próprio dinheiro. A dúvida faz sentido — e não se resolve com um "sim" ou "não". Este texto examina onde estão os riscos reais, o que de fato protege a operação e o que fazer se algo der errado.
O que é o Pix por aproximação e por que a dúvida sobre segurança existe
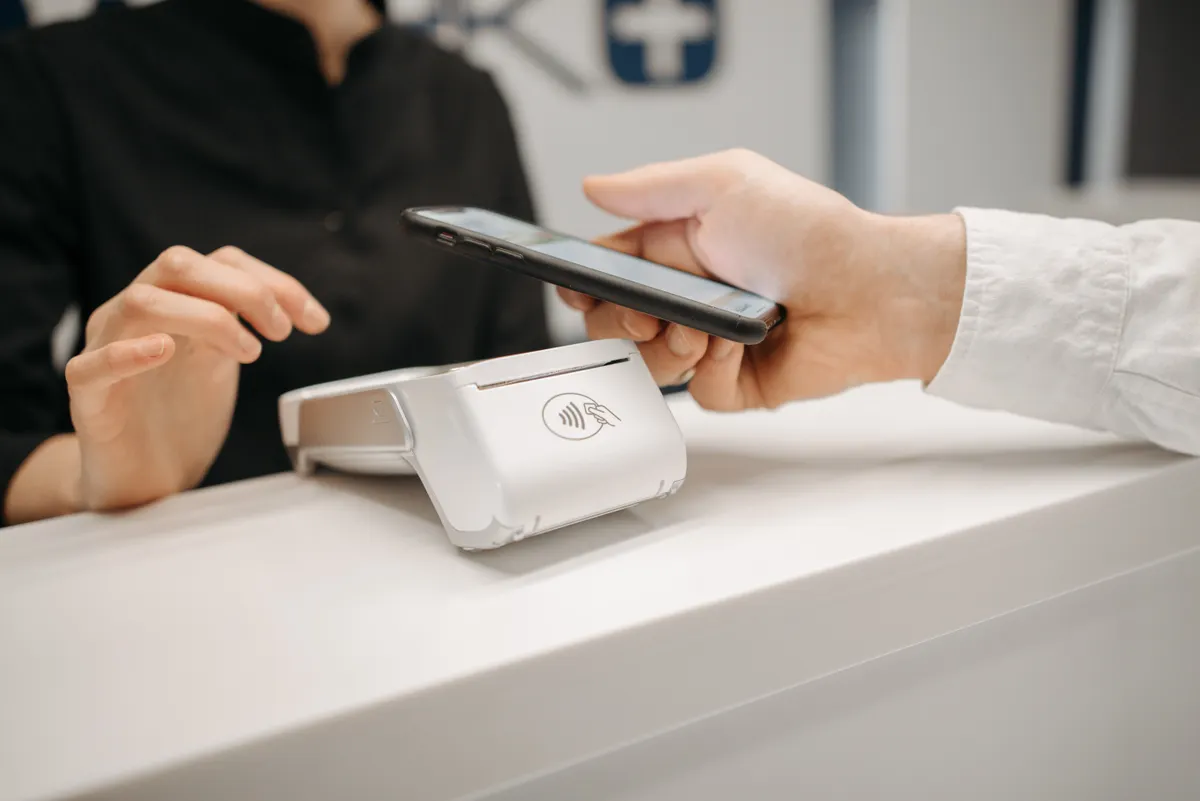
O Pix por aproximação é a modalidade de pagamento instantâneo que dispensa a leitura de QR Code ou a digitação de chave: o usuário encosta o celular — ou um cartão habilitado — no terminal de pagamento e a transação é iniciada via NFC (Near Field Communication). A funcionalidade foi regulamentada pelo Banco Central e passou a ser oferecida pelas instituições financeiras a partir de 2025, integrando o Pix às carteiras digitais já usadas para cartões de crédito e débito.
A dúvida sobre segurança não é irracional. O gesto de simplesmente aproximar o aparelho de uma maquininha elimina etapas visíveis de confirmação que o usuário estava acostumado a fazer no Pix tradicional — escanear o código, conferir o valor na tela e digitar a senha. Some-se a isso o histórico de golpes com cartão por aproximação e o receio de que um celular desbloqueado possa ser usado por terceiros, e fica claro por que decisores de TI e times de segurança questionam se a conveniência compensa o risco.
Do ponto de vista técnico, a resposta passa por três camadas: a tecnologia de comunicação por proximidade, a tokenização dos dados e as regras de autenticação impostas pelo Banco Central. Nenhuma delas elimina a possibilidade de fraude por engenharia social ou por adulteração de terminal — por isso a análise correta é de redução de risco, não de garantia absoluta.
Como funciona a transação por NFC na prática
NFC é um protocolo de comunicação sem fio de curtíssimo alcance, tipicamente inferior a 4 centímetros. Esse alcance reduzido é, por si só, um controle de segurança relevante: para que a leitura ocorra, o dispositivo precisa estar fisicamente colado ao terminal, o que dificulta interceptação remota. A comunicação é criptografada e a sessão de pagamento é única — não há transmissão contínua de dados financeiros pelo ar.
No Pix por aproximação, o celular atua como o elemento seguro que armazena as credenciais de pagamento. Quando o usuário aproxima o aparelho do terminal, o sistema operacional dispara a autenticação local — biometria facial, digital ou senha do aparelho — antes de liberar a transação. Esse fluxo é semelhante ao do cartão por aproximação, mas com uma diferença importante: no cartão físico, o chip é passivo e não exige autenticação do portador para transações de baixo valor; no celular, a autenticação local é exigida antes da liberação.
A diferença entre o Pix por aproximação e o QR Code
O Pix por QR Code transfere os dados da transação — valor, recebedor, identificador — por leitura óptica. O usuário precisa abrir o app do banco, apontar a câmera, conferir o valor e digitar a senha. É um fluxo com mais etapas explícitas de verificação, o que dá ao usuário mais oportunidades de perceber uma divergência de valor antes de confirmar.
O Pix por aproximação comprime essas etapas: a autenticação local substitui a senha do banco e a conferência do valor passa a depender do terminal e do app da carteira digital. Na prática, o usuário vê o valor na tela do terminal ou na notificação do celular, mas o tempo de decisão é menor. Essa compressão é o principal vetor de golpes com valor trocado, como detalhado adiante.
O que acontece entre encostar o celular e o dinheiro sair
O fluxo técnico segue uma sequência determinística. Primeiro, o terminal envia os dados da transação ao chip NFC do celular. Em seguida, o sistema operacional exige autenticação local — Face ID, impressão digital ou PIN do aparelho. Depois, a carteira digital gera um token criptografado de uso único, que substitui os dados reais da conta. Esse token é enviado ao adquirente e, em seguida, ao banco emissor para autorização.
O ponto crítico de segurança está no fato de que o token não carrega o número da conta nem a chave Pix original. Se um terminal adulterado capturar a comunicação, o máximo que obtém é um token já utilizado, inservível para uma segunda transação. A tokenização, portanto, reduz o impacto de um eventual vazamento no terminal, mas não impede que um terminal malicioso exiba um valor e processe outro — falha que depende de conferência humana, não de criptografia.
Os riscos reais do Pix por aproximação
Separar riscos hipotéticos de riscos reais é essencial para uma avaliação técnica honesta. A interceptação remota da comunicação NFC, por exemplo, é tecnicamente improvável em condições normais, dado o alcance de poucos centímetros e a criptografia da sessão. Os riscos concretos estão concentrados em três frentes: adulteração de terminal, acesso indevido ao celular desbloqueado e engenharia social.
Esses vetores não são exclusivos do Pix por aproximação — eles afetam qualquer meio de pagamento presencial. O que muda é a superfície de exposição: como o Pix transfere recursos instantaneamente e de forma irreversível na maioria dos casos, o tempo de reação da vítima e do banco é menor do que em transações com cartão, que passam por bandeiras e podem ser contestadas antes da liquidação.
Golpes com maquininha adulterada e valor trocado
O golpe do valor trocado funciona assim: o terminal exibe na tela um valor, mas a transação enviada ao celular registra outro. Como o usuário já se habituou a não conferir o valor na tela do próprio aparelho, a divergência passa despercebida. Em terminais adulterados, o software da maquininha pode ser modificado para mascarar o valor real exibido ao cliente.
Esse golpe explora uma assimetria de informação: o lojista controla o terminal, o usuário controla apenas o celular. A defesa mais eficaz é conferir o valor na tela do celular no momento da autenticação — as carteiras digitais exibem o valor que está sendo autorizado, e essa tela vem do sistema operacional, não do terminal. Ignorar essa conferência é o que transforma a compressão de etapas do NFC em vulnerabilidade prática.
Celular desbloqueado, perdido ou roubado
Um celular desbloqueado nas mãos erradas é um terminal de pagamento ativo. Se o aparelho estiver com a carteira digital configurada e o método de autenticação local for apenas o desbloqueio da tela — ou se o criminoso conseguir o PIN de desbloqueio —, as transações por aproximação podem ser realizadas sem a biometria do dono. Em cenários de roubo com o aparelho desbloqueado, o criminoso pode, em poucos minutos, realizar múltiplas compras de baixo valor, que exigem menos verificação.
O controle de mitigação é a exigência de biometria ou senha da carteira a cada transação, independentemente do estado de desbloqueio da tela. Também é recomendável que o usuário tenha um segundo fator de autenticação configurado no app do banco e que saiba como bloquear a carteira digital remotamente a partir de outro dispositivo. Em aparelhos corporativos, políticas de MDM (Mobile Device Management) podem forçar o bloqueio remoto e a revogação de credenciais de pagamento.
Engenharia social e falso suporte
O golpe do falso suporte segue o roteiro clássico: o fraudador liga ou envia mensagem se passando por funcionário do banco, afirma que houve uma transação suspeita no Pix por aproximação e orienta a vítima a instalar um aplicativo de acesso remoto ou a realizar um "teste de pagamento" para estornar o valor. A vítima, sob pressão, acaba autorizando uma transação real ou entregando credenciais de acesso ao app.
Esse vetor não depende de vulnerabilidade técnica do NFC ou da tokenização — depende exclusivamente da decisão humana de autorizar uma operação sob manipulação. Bancos não solicitam instalação de aplicativos de terceiros, não pedem senha por telefone e não orientam clientes a fazer transferências para "validar" a conta. A conscientização contínua é o único controle eficaz contra esse tipo de ataque, e ela precisa ser institucionalizada em empresas que movimentam Pix corporativo.
As proteções que já existem no sistema
O Pix por aproximação nasceu dentro de um arcabouço regulatório que já previa controles para o Pix tradicional. O Banco Central definiu requisitos de autenticação forte, limites de valor e mecanismos de bloqueio que se aplicam também à modalidade por NFC. Entender essas proteções ajuda a dimensionar o risco residual e a responsabilidade de cada parte.
Autenticação do celular e confirmação no app
A autenticação local do celular é a primeira barreira: biometria facial, digital ou PIN do aparelho. Em transações acima de determinados valores, o banco pode exigir confirmação adicional dentro do próprio app, como a digitação da senha da conta ou a validação por notificação push. Essa dupla checagem reduz a janela de oportunidade para uso indevido de um celular desbloqueado.
As carteiras digitais — Apple Pay, Google Pay e Samsung Pay, entre outras — implementam a tokenização como padrão. O número da conta ou do cartão nunca é transmitido ao terminal; em seu lugar, trafega um token criptografado, específico para aquele dispositivo e para aquela transação. Mesmo que um terminal malicioso capture o token, ele não consegue reutilizá-lo, o que limita o dano a fraudes que dependem de autorização em tempo real.
Limites, bloqueio de horário e o papel do banco
O usuário pode configurar limites de valor por transação e por período, além de restringir horários de uso do Pix por aproximação. Esses controles são definidos no app do banco e valem para todas as transações iniciadas por NFC. Em caso de perda ou roubo do celular, o bloqueio imediato da carteira digital e do acesso ao app impede novas transações.
O banco, por sua vez, atua em três frentes: monitoramento antifraude em tempo real, bloqueio de transações atípicas e análise de contestação. Transações que fogem do padrão de uso do cliente — valor elevado, local incomum, sequência rápida de compras — podem ser bloqueadas automaticamente antes da liquidação. Esse monitoramento não é infalível, mas reduz a probabilidade de sucesso de um golpe automatizado.
O que o Banco Central exige das instituições
O Banco Central impõe às instituições participantes do Pix requisitos de segurança operacional, autenticação forte do cliente e mecanismos de bloqueio cautelar. As instituições precisam manter infraestrutura de monitoramento de fraude, canais de contestação e procedimentos para devolução de valores em caso de fraude comprovada, incluindo o Mecanismo Especial de Devolução (MED).
Para empresas que atuam como recebedoras de Pix, o regulador também exige controles de prevenção à lavagem de dinheiro e de combate ao financiamento do terrorismo, o que inclui monitoramento de transações e comunicação de operações suspeitas. Na prática, isso significa que a instituição não é uma mera intermediária passiva: há obrigações regulatórias que a forçam a investir em detecção de fraude e resposta a incidentes.
Pix por aproximação x cartão por aproximação: qual é mais seguro
A comparação direta exige separar a tecnologia de comunicação — que é a mesma, NFC — do arranjo de pagamento por trás. No cartão por aproximação, a transação trafega no arranjo de cartões, com bandeira, adquirente, emissor e prazo de liquidação que pode levar dias. No Pix por aproximação, a transação trafega no arranjo Pix, com liquidação instantânea e irreversibilidade imediata na maioria dos cenários.
Essa diferença de liquidação tem implicação direta em segurança. Em caso de fraude com cartão, a vítima geralmente tem mais tempo para contestar antes de o valor ser efetivamente debitado, e o chargeback é um mecanismo maduro e padronizado. No Pix, a contestação existe — inclusive com o MED —, mas o dinheiro já saiu da conta no momento da transação, e a recuperação depende de bloqueio cautelar rápido e de saldo disponível na conta do fraudador.
- Cartão por aproximação: liquidação diferida, chargeback consolidado, limite de valor sem senha em compras pequenas.
- Pix por aproximação: liquidação instantânea, MED como mecanismo de devolução, autenticação biométrica obrigatória no celular.
- Cartão físico perdido: pode ser usado por aproximação sem senha até o bloqueio, dentro do limite configurado.
- Celular perdido: exige biometria ou PIN do aparelho para cada transação, além de permitir bloqueio remoto da carteira.
Do ponto de vista de recuperação de valores, o cartão tem vantagem pela liquidação diferida. A escolha, portanto, não é binária: depende do perfil de risco, do valor transacionado e da maturidade dos controles do usuário.
Como se proteger na prática
As medidas de proteção se dividem em três camadas: configuração do dispositivo, comportamento no ponto de venda e resposta a incidentes. Nenhuma delas, isoladamente, elimina o risco; combinadas, reduzem de forma significativa a probabilidade e o impacto de um golpe.
Configurações do celular e da carteira digital
A primeira medida é exigir autenticação biométrica ou PIN da carteira digital a cada transação, sem exceção para valores baixos. Também é recomendável configurar o bloqueio automático de tela com tempo curto, desativar a pré-visualização de notificações com dados sensíveis na tela bloqueada e manter o sistema operacional e os apps atualizados — correções de segurança fecham vulnerabilidades exploradas ativamente.
No ambiente corporativo, a gestão de dispositivos via Intune ou solução equivalente permite aplicar políticas de segurança de forma centralizada: exigência de PIN forte, criptografia de disco, bloqueio remoto e revogação de credenciais de pagamento em caso de perda ou desligamento do colaborador. Empresas que emitem celulares corporativos com Pix habilitado devem tratar o aparelho como um ativo financeiro, não apenas como ferramenta de comunicação.
Cuidados na hora de pagar em loja física
O hábito mais eficaz é conferir o valor exibido na tela do celular antes de autorizar a transação com biometria. A tela de autenticação da carteira digital vem do sistema operacional e mostra o valor que será processado — se divergir do valor cobrado pelo lojista, o usuário deve cancelar a operação imediatamente. Essa conferência leva segundos e neutraliza o golpe do valor trocado.
Outros cuidados práticos incluem: não entregar o celular ao lojista para aproximar no terminal, observar se a maquininha apresenta sinais de adulteração física e evitar realizar pagamentos em terminais desconhecidos ou em locais com histórico de reclamações. Em transações de valor elevado, vale considerar o Pix por QR Code, que permite conferência explícita do valor antes da senha.
O que fazer se cair em um golpe
O primeiro passo é registrar a contestação no app do banco imediatamente após perceber a fraude. O Mecanismo Especial de Devolução permite que o banco bloqueie cautelarmente os valores na conta do recebedor e, se confirmada a fraude, devolva o montante à vítima. A rapidez é determinante: quanto maior o intervalo entre a transação e a contestação, maior a chance de o fraudador já ter movimentado os recursos.
Em seguida, é recomendável registrar boletim de ocorrência, especialmente em casos de roubo do celular ou de valor expressivo. O boletim serve como documentação para a contestação e para eventuais medidas judiciais. Por fim, o usuário deve revisar as configurações de segurança do celular e da carteira digital, revogar sessões ativas no app do banco e trocar senhas que possam ter sido expostas.
- Conteste a transação no app do banco e solicite o bloqueio cautelar via MED.
- Bloqueie a carteira digital e o app do banco a partir de outro dispositivo.
- Registre boletim de ocorrência, se houver roubo, furto ou valor relevante.
- Revogue sessões ativas e troque senhas do banco e do e-mail vinculado.
- Revise limites e configurações de autenticação antes de voltar a usar o Pix.
Vale a pena usar o Pix por aproximação?
Para o usuário individual, a resposta é majoritariamente sim, desde que os controles básicos estejam configurados. O risco remanescente está concentrado em engenharia social e em falhas de conferência humana, não na tecnologia de comunicação.
Para empresas que recebem Pix por aproximação, a avaliação é diferente. A decisão de adotar ou ampliar o Pix por aproximação como meio de pagamento deve passar por uma análise de conformidade e de segurança da informação — incluindo criptografia de dados em trânsito e em repouso e conformidade com a LGPD no tratamento de dados transacionais.
A conclusão técnica é clara: o Pix por aproximação não é isento de risco, mas seus controles nativos são robustos o suficiente para uso cotidiano por usuários que adotam boas práticas. A segurança absoluta não existe em nenhum meio de pagamento — e quem promete isso está vendendo ilusão. O que existe é redução mensurável de risco, que depende de configuração adequada, comportamento consciente e resposta rápida a incidentes.